TP7
Dolibarr en haute disponibilité sur le cluster Proxmox
4VRT-TP7-APPLI.pdfAvant de commencerContexte et objectifs
| Conteneur | ID | Nœud | IP | vCPU / RAM / Disque |
|---|---|---|---|---|
ct-haproxy | 701 | proxmox-1 | 192.168.1.40 | 1 / 1 Go / 10 Go |
ct-erp1 | 702 | proxmox-1 | 192.168.1.41 | 1 / 2 Go / 10 Go |
ct-erp2 | 703 | proxmox-2 | 192.168.1.42 | 1 / 2 Go / 10 Go |
ct-mariadb | 704 | proxmox-2 | 192.168.1.43 | 1 / 2 Go / 10 Go |
Avant de commencer
- Éteins les VM du TP6 (HV-01, HV-02, STORAGE-01) : elles utilisent les IP
.11à.13, dont ont besoin les nœuds du TP5. - Démarre
proxmox-1etproxmox-2(TP5) et attends 2 minutes. - Vérifie l'état du cluster et de Ceph : les deux doivent être sains avant de créer quoi que ce soit.
pvecm status | grep -E 'Quorate|Total votes'   # Quorate: Yes, Total votes: 2
ceph -s | grep health                           # HEALTH_OK
pvesm status | grep vm-pool                     # active
Partie 1Créer les quatre conteneurs
Le template est sur le stockage local, qui n'est pas partagé : télécharge-le sur les deux nœuds.
pveam update
pveam available --section system | grep debian-13
pveam download local debian-13-standard_13.1-2_amd64.tar.zst   # ← nom exact de la liste
T=local:vztmpl/debian-13-standard_13.1-2_amd64.tar.zst
mk() { pct create $1 $T --hostname $2 --unprivileged 1 --features nesting=1 \
  --cores 1 --memory $3 --swap 512 --rootfs vm-pool:10 \
  --net0 name=eth0,bridge=vmbr0,ip=192.168.1.$4/24,gw=192.168.1.1 \
  --password 'ChangeMoi!2026' --start 1; }
mk 701 ct-haproxy 1024 40
mk 702 ct-erp1    2048 41
T=local:vztmpl/debian-13-standard_13.1-2_amd64.tar.zst
mk() { pct create $1 $T --hostname $2 --unprivileged 1 --features nesting=1 \
--cores 1 --memory $3 --swap 512 --rootfs vm-pool:10 \
--net0 name=eth0,bridge=vmbr0,ip=192.168.1.$4/24,gw=192.168.1.1 \
--password 'ChangeMoi!2026' --start 1; }
mk 703 ct-erp2 2048 42
mk 704 ct-mariadb 2048 43En graphique : télécharge le template via proxmox-X › local › CT Templates › Templates (sur chaque nœud), puis bouton Create CT comme au TP1 partie 3, en choisissant le bon Node, le CT ID du tableau, Root disk sur vm-pool (10 GiB), bridge vmbr0 et l'IP du tableau. Une fois créé : CT › Options › Features › cocher « nesting ». Le DNS est hérité du nœud (onglet DNS laissé vide).
Dans chaque conteneur, active la connexion SSH root pour le lab et mets à jour. Pour entrer dans un conteneur : pct enter 70X depuis le shell du nœud qui l'héberge (701/702 sur proxmox-1, 703/704 sur proxmox-2), ou CT › Console, login root / ChangeMoi!2026.
apt update && apt full-upgrade -y
sed -i 's/^#\?PermitRootLogin.*/PermitRootLogin yes/' /etc/ssh/sshd_config
systemctl restart ssh
ip -4 a && ping -c 2 192.168.1.1
Partie 2MariaDB sur ct-mariadb
apt install -y mariadb-server
sed -i 's/^bind-address.*/bind-address = 0.0.0.0/' /etc/mysql/mariadb.conf.d/50-server.cnf
systemctl restart mariadb
mariadb <<'SQL'
CREATE DATABASE dolibarr CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
CREATE USER 'dolibarr'@'192.168.1.41' IDENTIFIED BY 'Doli!Pass2026';
CREATE USER 'dolibarr'@'192.168.1.42' IDENTIFIED BY 'Doli!Pass2026';
GRANT ALL PRIVILEGES ON dolibarr.* TO 'dolibarr'@'192.168.1.41';
GRANT ALL PRIVILEGES ON dolibarr.* TO 'dolibarr'@'192.168.1.42';
FLUSH PRIVILEGES;
SQL
ss -tlnp | grep 3306
apt install -y mariadb-client
mariadb -h 192.168.1.43 -u dolibarr -p'Doli!Pass2026' -e "SHOW DATABASES; SHOW GRANTS;"
Change le mot de passe Doli!Pass2026 partout si tu en choisis un autre.
Partie 3Dolibarr sur ct-erp1 et ct-erp2
apt install -y apache2 libapache2-mod-php php php-mysql php-gd php-curl php-intl \
  php-mbstring php-xml php-zip php-soap wget
DOLI_VER=21.0.1   # ← dernière version sur github.com/Dolibarr/dolibarr/releases
cd /tmp && wget -O dolibarr.tar.gz https://github.com/Dolibarr/dolibarr/archive/refs/tags/${DOLI_VER}.tar.gz
tar xzf dolibarr.tar.gz && mv dolibarr-${DOLI_VER} /var/www/dolibarr
mkdir -p /var/lib/dolibarr/documents
touch /var/www/dolibarr/htdocs/conf/conf.php
chown -R www-data:www-data /var/www/dolibarr /var/lib/dolibarr
cat > /etc/apache2/sites-available/dolibarr.conf <<'EOF'
<VirtualHost *:80>
    DocumentRoot /var/www/dolibarr/htdocs
    <Directory /var/www/dolibarr/htdocs>
        AllowOverride All
        Require all granted
    </Directory>
    Header always set X-Served-By "SERVEUR"
    ErrorLog ${APACHE_LOG_DIR}/dolibarr_error.log
    CustomLog ${APACHE_LOG_DIR}/dolibarr_access.log combined
</VirtualHost>
EOF
sed -i "s/SERVEUR/$(hostname)/" /etc/apache2/sites-available/dolibarr.conf
a2enmod headers && a2dissite 000-default && a2ensite dolibarr && systemctl reload apache2
Assistant d'installation (sur ct-erp1 seulement)
Ouvre http://192.168.1.41/install/ :
- Répertoire documents
/var/lib/dolibarr/documents- Répertoire des pages web
/var/www/dolibarr/htdocs(déjà rempli)- URL racine
http://192.168.1.41pour l'instant (on passera sur l'adresse de HAProxy à la partie 4)- Type de base
MySQL / MariaDB(mysqli)- Serveur BDD
192.168.1.43, port3306, basedolibarr- Utilisateur
dolibarr/Doli!Pass2026- Création
- Décocher « Créer la base » et « Créer l'utilisateur » (ils existent déjà)
Clique sur Étape suivante à chaque écran (création des tables), crée le compte administrateur Dolibarr à la dernière étape, puis verrouille l'assistant :
touch /var/lib/dolibarr/documents/install.lock
chown www-data:www-data /var/lib/dolibarr/documents/install.lock
chmod 444 /var/www/dolibarr/htdocs/conf/conf.php
Même configuration sur ct-erp2
scp root@192.168.1.41:/var/www/dolibarr/htdocs/conf/conf.php /var/www/dolibarr/htdocs/conf/conf.php
chown www-data:www-data /var/www/dolibarr/htdocs/conf/conf.php && chmod 444 /var/www/dolibarr/htdocs/conf/conf.php
# ct-erp2 répond sur sa propre adresse en attendant HAProxy
sed -i "s#^\$dolibarr_main_url_root=.*#\$dolibarr_main_url_root='http://192.168.1.42';#" /var/www/dolibarr/htdocs/conf/conf.php
grep main_url_root /var/www/dolibarr/htdocs/conf/conf.php
touch /var/lib/dolibarr/documents/install.lock && chown www-data:www-data /var/lib/dolibarr/documents/install.lock
Validation : connecte-toi sur http://192.168.1.41 avec le compte administrateur, crée un tiers (Tiers › Nouveau tiers). Connecte-toi ensuite sur http://192.168.1.42 : le tiers y apparaît, car la base est commune.
Le scp demande le mot de passe root de ct-erp1 (la connexion SSH root a été autorisée en partie 1). Réponds yes à la question sur l'empreinte de la clé.
Seule la base est partagée. Les fichiers joints restent dans /var/lib/dolibarr/documents de chaque serveur : pour les partager, il faudrait un NFS ou CephFS commun (bonne piste d'amélioration à citer).
Partie 4HAProxy sur ct-haproxy
apt install -y haproxy curl
cat >> /etc/haproxy/haproxy.cfg <<'EOF'

frontend ft_dolibarr
    bind *:80
    default_backend bk_dolibarr

backend bk_dolibarr
    balance roundrobin
    option httpchk GET /index.php
    http-check expect rstatus ^[23]
    cookie SRV insert indirect nocache
    server erp1 192.168.1.41:80 check cookie erp1
    server erp2 192.168.1.42:80 check cookie erp2

listen stats
    bind *:8404
    stats enable
    stats uri /stats
    stats refresh 5s
    stats auth admin:ChangeMoi2026
EOF
haproxy -c -f /etc/haproxy/haproxy.cfg && systemctl restart haproxy
systemctl status haproxy --no-pager
Passer Dolibarr sur l'adresse de HAProxy
Maintenant que HAProxy répond, les deux serveurs doivent annoncer l'adresse publique 192.168.1.40 :
sed -i "s#^\$dolibarr_main_url_root=.*#\$dolibarr_main_url_root='http://192.168.1.40';#" /var/www/dolibarr/htdocs/conf/conf.php
grep main_url_root /var/www/dolibarr/htdocs/conf/conf.php
Les utilisateurs passent par http://192.168.1.40. Statistiques : http://192.168.1.40:8404/stats (admin / ChangeMoi2026).
Le cookie SRV garde un navigateur sur le même serveur : les sessions PHP de Dolibarr sont stockées localement, sans ce cookie tu serais déconnecté à chaque requête.
Partie 5Prouver la répartition de charge
for i in $(seq 1 6); do curl -s -o /dev/null -D - http://192.168.1.40/ | grep -i x-served-by; done
# attendu : ct-erp1, ct-erp2, ct-erp1, ct-erp2…
tail -f /var/log/apache2/dolibarr_access.log
Captures : page de stats (colonnes Sessions/Total), en-têtes X-Served-By alternés, logs des deux ERP. Dans le navigateur, outils de développement › Réseau › en-têtes de réponse.
Partie 6Panne applicative : perte de ct-erp1
pct shutdown 702
# sur ct-haproxy :
echo "show stat" | socat stdio /run/haproxy/admin.sock 2>/dev/null | cut -d, -f1,2,18 || true
for i in $(seq 1 4); do curl -s -o /dev/null -D - http://192.168.1.40/ | grep -i -E '^HTTP|x-served-by'; done
Attendu : erp1 en rouge (DOWN) sur la page de stats, toutes les réponses viennent de ct-erp2, l'application reste accessible. Redémarre ensuite : pct start 702.
socat n'est pas installé par défaut : apt install -y socat, ou contente-toi de la page de stats.
Partie 7Panne d'un nœud Proxmox
Sur le Proxmox de l'école : VM proxmox-2 › Shutdown (ou qm shutdown 152). ct-erp2 et ct-mariadb disparaissent avec lui.
pvecm status
timeout 15 ceph -s
curl -s -o /dev/null -w "%{http_code}\n" http://192.168.1.40/
Ce que tu dois expliquer
L'application tombe : HAProxy et ct-erp1 tournent encore, mais MariaDB était sur proxmox-2. Dolibarr affiche une erreur de connexion à la base.
SPOF : la base MariaDB unique, le HAProxy unique, et le cluster à 2 nœuds (perte du quorum Proxmox et du quorum des MON Ceph : les E/S disque peuvent même se figer sur proxmox-1).
Améliorations : 3e nœud ou QDevice + 3e MON Ceph ; HA Proxmox sur les conteneurs (ha-manager add ct:704 --state started) pour les redémarrer sur l'autre nœud ; MariaDB Galera à 3 nœuds ; deux HAProxy avec une IP virtuelle keepalived (VRRP) ; documents partagés sur CephFS ou NFS.
Remise en service : redémarre la VM proxmox-2 (Start), attends 2 minutes, vérifie pvecm status (Quorate: Yes) et ceph -s, puis pct start 703 ; pct start 704 sur proxmox-2 si les conteneurs ne sont pas repartis seuls. L'application doit de nouveau répondre sur http://192.168.1.40.
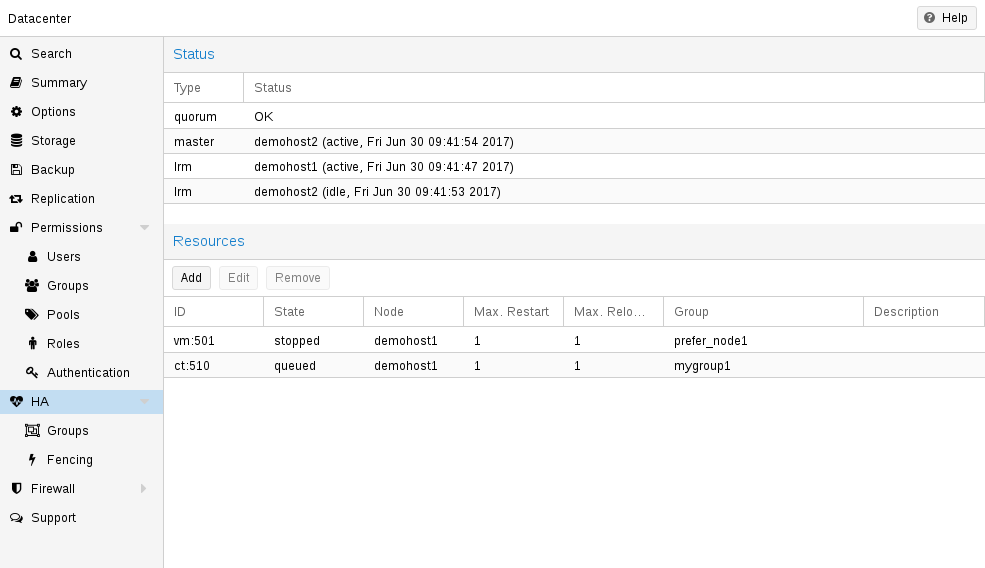
ha-manager add ct:704 --state started --max_restart 2
ha-manager add ct:701 --state started
ha-manager status
Section 5Analyse d'architecture
Pistes pour les 6 questions
1. Rôle du load balancer
Point d'entrée unique : répartit les requêtes, retire automatiquement un serveur en panne grâce aux health checks, permet la maintenance sans coupure et masque l'architecture interne.
2. Plusieurs serveurs ERP
Continuité de service si un serveur tombe, montée en charge horizontale, mises à jour serveur par serveur.
3. Avantages des LXC
Légers (RAM, disque), démarrage en secondes, densité élevée, sauvegarde et migration simples dans Proxmox, suffisants pour des services Linux.
4. Principal point de défaillance
La base MariaDB unique : sans elle, les deux ERP sont inutilisables. Ensuite le HAProxy unique.
5. Évolution proposée
Galera Cluster (3 nœuds MariaDB) derrière HAProxy, paire HAProxy + keepalived, 3e nœud Proxmox/Ceph et HA Proxmox activée.
6. Avantages d'un cluster Proxmox en production
Administration centralisée, migration des VM/CT entre nœuds, haute disponibilité automatique, stockage partagé Ceph, maintenance sans arrêt de service.
- 4 conteneurs
- Schéma d'architecture
- Dolibarr fonctionnel
- Load balancing
- Tests de panne
- Réponses d'analyse
- Conclusion résilience